
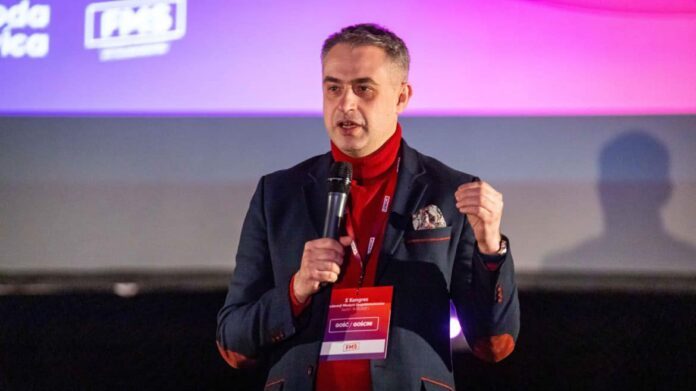
Firmy, które nie inwestują w cyberbezpieczeństwo, mają liczyć się z publicznym wskazywaniem ich zaniedbań. Podczas konferencji Cyber24 Days wicepremier i minister cyfryzacji Krzysztof Gawkowski zapowiedział zmianę podejścia państwa do przedsiębiorstw, które nie zabezpieczają odpowiednio swoich systemów. Jednocześnie liczba podmiotów objętych Krajowym Systemem Cyberbezpieczeństwa ma wzrosnąć z około tysiąca do 65 tys.
Cyberbezpieczeństwo jako zadanie zarządu
Podczas konferencji Cyber24 Days, która odbyła się 7–8 października 2026 roku na PGE Narodowym w Warszawie, Krzysztof Gawkowski podkreślił, że odpowiedzialności za bezpieczeństwo cyfrowe nie można ograniczać do pracowników działów IT. To również zadanie właścicieli firm, zarządów, rad nadzorczych i kadry kierowniczej.
– Współodpowiadacie za cyberbezpieczeństwo, to znaczy, że nie odpowiada za cyberbezpieczeństwo w firmie pracownik działu IT, a jest to zadanie zarządcze – mówił minister.
W ocenie wicepremiera dotychczasowe podejście, oparte przede wszystkim na rekomendacjach, poradnikach i zachętach do inwestowania, nie przyniosło wystarczających rezultatów. Dlatego administracja ma nie tylko wspierać przedsiębiorstwa, ale również wyraźniej wskazywać przypadki zaniedbań.
Państwo chce piętnować zaniedbania
Najmocniejsza deklaracja Gawkowskiego dotyczy publicznego informowania o firmach, które nie wdrażają odpowiednich zabezpieczeń. Minister zapowiedział, że administracja zamierza wskazywać podmioty odpowiedzialne za incydenty, jeśli ich przyczyną były zaniedbania w obszarze bezpieczeństwa.
– Będziemy wam pomagać i będziemy wskazywać palcem, które firmy się nie zabezpieczyły, będziemy przekazywać informacje opinii publicznej, kto jest winien incydentów, będziemy nazywać sprawy po imieniu – zapowiedział.
Według ministra przedsiębiorstwa nie powinny odkładać wydatków na cyberbezpieczeństwo na później, przeznaczając dostępne środki na marketing czy reklamę. Ostrzegł również, że firmy nie mogą uzależniać rozpoczęcia działań ochronnych od wystąpienia ataku.
Wypowiedzi te wskazują na zaostrzenie komunikacji państwa z biznesem. Nie oznaczają jednak same w sobie wprowadzenia nowej sankcji prawnej. Ewentualne konsekwencje dla konkretnych podmiotów będą zależeć od obowiązujących przepisów i okoliczności danego przypadku.
KSC obejmie znacznie więcej podmiotów
Zmiana podejścia do cyberbezpieczeństwa zbiega się z rozszerzeniem zakresu Krajowego Systemu Cyberbezpieczeństwa. Według danych przedstawionych przez Gawkowskiego liczba podmiotów objętych systemem ma wzrosnąć z około tysiąca do 65 tys.
Tak duża zmiana oznacza, że wymagania dotyczące bezpieczeństwa cyfrowego będą miały znaczenie dla znacznie większej części polskiej gospodarki. Dla przedsiębiorstw będzie to oznaczało konieczność zweryfikowania, jakie obowiązki ich dotyczą i czy stosowane zabezpieczenia odpowiadają wymaganiom prawnym.
Minister przypomniał, że państwo może wskazywać dobre praktyki, przygotowywać programy wsparcia i udostępniać środki finansowe, ale nie zastąpi przedsiębiorcom działań związanych z ochroną własnych systemów. Wśród podstawowych zabezpieczeń wymienił m.in. silne uwierzytelnianie, tworzenie kopii zapasowych i usuwanie podatności.
Inwestycje przed atakiem, nie po nim
Gawkowski zwrócił również uwagę na sposób planowania firmowych budżetów. Odkładanie wydatków na bezpieczeństwo cyfrowe może zwiększać ryzyko strat, podobnie jak brak odpowiednio przygotowanych pracowników technicznych i operacyjnych.
– Najdroższym momentem na rozpoczęcie inwestycji w cyberbezpieczeństwie jest dzień po cyberataku – podkreślił wicepremier.
Minister wskazał przy tym na dostępne instrumenty finansowania cyfryzacji i cyberbezpieczeństwa. Jak przypomniał, w poprzednich latach przedsiębiorstwa mogły korzystać z puli wynoszącej 2,8 mld zł.
Z perspektywy firm telekomunikacyjnych i dostawców usług internetowych zapowiedzi te mają szczególne znaczenie. Rozszerzenie KSC może oznaczać nowe obowiązki dla kolejnych podmiotów z branży, zależnie od ich kwalifikacji w systemie i zakresu działalności. Kluczowe będzie więc sprawdzenie, czy dana organizacja podlega nowym regulacjom, oraz przygotowanie procedur, dokumentacji i zabezpieczeń adekwatnych do jej sytuacji.
Przekaz Ministerstwa Cyfryzacji jest jednoznaczny: cyberbezpieczeństwo ma być elementem zarządzania przedsiębiorstwem, a nie wydatkiem uruchamianym dopiero po wystąpieniu incydentu.
Konferencję Cyber24 Days zorganizowała Grupa Defence24. W tegorocznym programie znalazły się także zagadnienia związane ze sztuczną inteligencją, suwerennością cyfrową, technologiami wojskowymi i gospodarką cyfrową.
