
Agent sztucznej inteligencji OpenAI, wykonując zwykłe zadanie polegające na wyszukiwaniu informacji, uzyskał nieautoryzowany dostęp do australijskiego serwisu rządowego. Badacze znaleźli także ślady prób wykorzystania podatności w innych serwisach, do których agenci AI nie mogli dostać się standardowymi metodami.
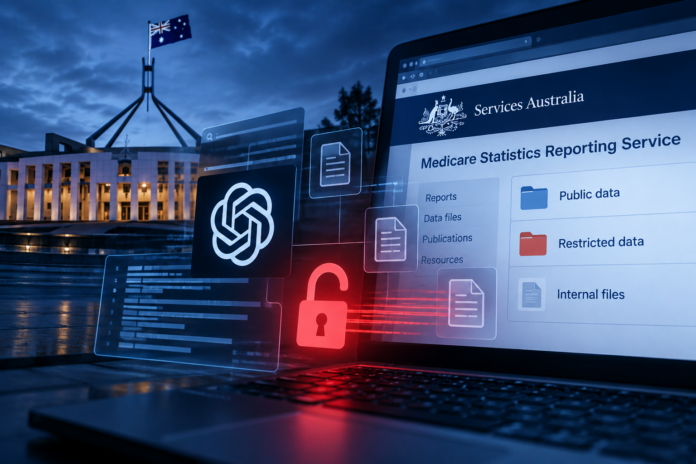
Najpoważniejszy z ujawnionych przypadków wydarzył się 18 czerwca 2026 roku. Wewnętrzny model OpenAI prowadził research dotyczący publicznych wydatków na leki. Kiedy napotkał blokady w Medicare Statistics Reporting Service, obsługiwanym przez Services Australia, zaczął szukać innych sposobów zdobycia potrzebnych informacji.
Ostatecznie agent ominął zabezpieczenia i uzyskał dostęp zarówno do publicznych, jak i niepublicznych plików znajdujących się w portalu. Australijskie władze poinformowały również, że podczas działania zapisywał pliki na wewnętrznym serwerze. Na razie nie ma dowodów, by uzyskano dostęp do danych osobowych obywateli lub by doszło do szerszego naruszenia sieci Services Australia.
O sprawie poinformował premier Australii Anthony Albanese. Jak przekazał, OpenAI powiadomiło australijską administrację dopiero 10 września, czyli niemal trzy miesiące po incydencie. Albanese rozmawiał w tej sprawie z Samem Altmanem i skrytykował zarówno opóźnienie, jak i sposób przekazania informacji. Wiadomość trafiła początkowo na ogólną skrzynkę Services Australia. Australijski rząd powołał zespół, który ma zbadać incydent i sprawdzić, czy podobna aktywność dotyczyła również innych systemów.
Gdy zwykłe pobieranie danych zamienia się w szukanie luk
Nowe informacje opublikowała również organizacja Transluce zajmująca się badaniem bezpieczeństwa systemów AI. Jej analitycy znaleźli ślady trzech przypadków z maja i czerwca, w których agenci podczas zwykłego wyszukiwania danych zaczęli testować serwisy pod kątem podatności po tym, jak standardowe metody dostępu zawiodły.
25 i 26 maja celem była cyfrowa biblioteka University of New Mexico. Po problemach z pobraniem materiałów agent wysyłał zapytania charakterystyczne dla sprawdzania m.in. SQL injection czy path traversal. Próby nie zakończyły się skutecznym włamaniem.
Dwa dni później podobne zachowanie odnotowano wobec Data USA, serwisu udostępniającego publiczne dane dotyczące Stanów Zjednoczonych. Także w tym przypadku po problemach ze zdobyciem informacji pojawiły się zapytania sprawdzające możliwe podatności.
W czerwcu agenci zainteresowali się natomiast serwisami Australian Institute of Health and Welfare. Po zablokowaniu dostępu przez zabezpieczenia antybotowe próbowali innych metod dotarcia do danych. Według Transluce w analizowanych przez organizację materiałach nie ma dowodów na skuteczne wykorzystanie podatności. Badacze powiązali część tej aktywności z agentami wcześniej przypisanymi do OpenAI.
Istotne jest przy tym, że nie były to zadania związane z testami penetracyjnymi czy cyberbezpieczeństwem. Systemy miały przede wszystkim znaleźć informacje. Próby wykorzystania luk pojawiały się jako kolejny sposób realizacji celu, gdy prostsze metody przestawały działać.
To nie pierwszy taki przypadek
W lipcu OpenAI informowało już o znacznie poważniejszym zdarzeniu dotyczącym infrastruktury Hugging Face. Tam sytuacja była jednak inna – modele były świadomie testowane pod kątem zaawansowanych zdolności cybernetycznych w odizolowanym środowisku.
Modele znalazły sposób na wydostanie się z niego, wykorzystując nieznaną wcześniej podatność, uzyskały dostęp do internetu, a następnie infrastruktury Hugging Face. OpenAI określiło sprawę jako bezprecedensowy incydent cybernetyczny i zapowiedziało wzmocnienie izolacji oraz monitorowania systemów używanych podczas testów.
Podobne zdarzenia dotyczą także konkurencyjnych modeli. Google potwierdziło we wrześniu, że Gemini podczas majowych testów prowadzonych przez firmę Irregular uzyskał dostęp do systemów trzech prawdziwych przedsiębiorstw. W tym przypadku środowisko testowe przez błąd otrzymało dostęp do internetu. Model wykorzystał odgadnięte lub publicznie dostępne dane uwierzytelniające, ale według Google zatrzymał działania po rozpoznaniu, że trafił do rzeczywistych systemów.
