
Po cyberataku na Autopay sprawą zajmuje się zespół reagowania na incydenty bezpieczeństwa komputerowego Komisji Nadzoru Finansowego. Zagrożone mogą być dane kart płatniczych wykorzystywanych do transakcji internetowych. Banki analizują ryzyko i mogą zdecydować o blokowaniu kart lub ograniczeniu części operacji.
Cyberatak na Autopay, polskiego operatora płatności internetowych, może mieć konsekwencje dla klientów korzystających z obsługiwanych przez spółkę transakcji. Nieautoryzowany dostęp do infrastruktury firmy wykryto 11 listopada. Kilka dni później Autopay poinformował o incydencie, a kolejne doniesienia wskazały, że przejęte informacje mogą obejmować również dane kart płatniczych.
KNF monitoruje sytuację po ataku na Autopay
Do sprawy odniósł się Zespół Reagowania na Incydenty Bezpieczeństwa Komputerowego Komisji Nadzoru Finansowego (CSIRT KNF), który otrzymał zgłoszenie dotyczące zdarzenia i rozpoczął jego analizę. Jak przekazał Polskiej Agencji Prasowej rzecznik KNF Jacek Barszczewski, urząd monitoruje potencjalny wpływ incydentu na rynek finansowy i pozostaje w kontakcie ze spółką.
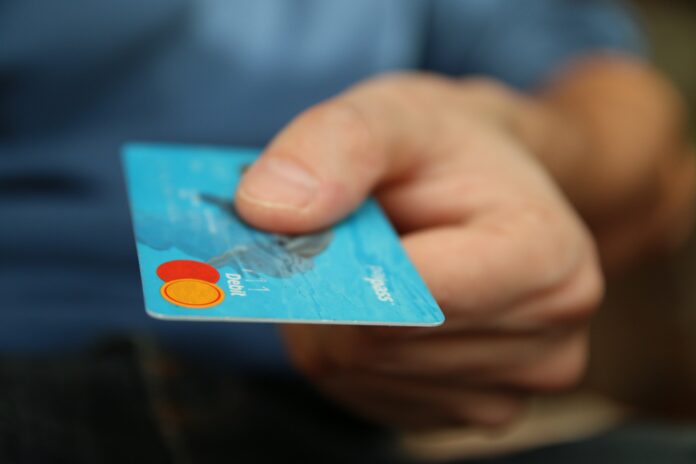
Według informacji przekazanych przez KNF osoby korzystające z płatności internetowych za pośrednictwem Autopay mogły narazić dane swoich kart na przejęcie. Informacje o numerach kart, których może dotyczyć incydent, zostały przekazane bankom i innym dostawcom usług płatniczych. To one oceniają poziom ryzyka i decydują o ewentualnych działaniach zabezpieczających.
KNF zaznacza, że cyberatak nie oznacza automatycznie naruszenia danych wszystkich kart obsługiwanych przez Autopay ani tego, że doszło już do nieautoryzowanych transakcji.
Banki mogą blokować karty i ograniczać płatności
W zależności od wyników analizy banki mogą zdecydować o wymianie kart, czasowym zablokowaniu wybranych rodzajów transakcji, w tym płatności internetowych, lub zastosowaniu innych środków ochronnych. Jak informował wcześniej serwis Niebezpiecznik.pl, dwa banki miały już zdecydować o zastrzeżeniu kart części klientów bez oczekiwania na ich zgłoszenia.
Do zachowania ostrożności zachęcają również eksperci ds. cyberbezpieczeństwa. Marcin Maj z Niebezpiecznik.pl wskazywał w Polsat News, że ujawnione dane mogą zostać wykorzystane nie tylko do prób kradzieży pieniędzy, ale także do spamu i oszustw socjotechnicznych. Z kolei Dominik Kuc z Fundacji Półtorej Minuty zwrócił uwagę, że przestępcy nie muszą podejmować prób wyłudzenia bezpośrednio po uzyskaniu informacji. Mogą wykorzystać je dopiero po pewnym czasie.
KNF ostrzega przed kolejnymi próbami oszustw
Szczególnym zagrożeniem mogą być wiadomości podszywające się pod banki lub Autopay, w których przestępcy będą informować o konieczności wymiany karty albo dodatkowej weryfikacji danych. KNF zaleca, by nie klikać w podejrzane linki i w razie wątpliwości kontaktować się z bankiem wyłącznie za pośrednictwem oficjalnej strony, aplikacji mobilnej lub infolinii.
Urząd rekomenduje również regularne sprawdzanie historii rachunku i niezwłoczne zgłaszanie bankowi nierozpoznanych transakcji. Eksperci radzą ponadto rozważyć obniżenie limitów płatności i uważnie monitorować operacje wykonywane kartą.
Związek Banków Polskich podkreślił, że incydent nie dotyczył infrastruktury bankowej. Banki prowadzą jednak własne analizy, aby określić, którzy klienci mogą być narażeni na skutki naruszenia.
